2026年の秋に入ってから、サイバー攻撃など不正アクセスによる個人情報漏洩に関するニュースが急増している。ハッカーが最新の生成AIを駆使してシステムの脆弱性を見つけ出し、そこを突いて攻撃していると考えられる。
サイバー攻撃からシステムを守るためのセキュリティ技術は、特許要件を満たすことで特許として登録され、独占排他権が付与され得る。
ただしその代償として、特許出願から1年半後に出願内容が公開される(特許法第64条、出願公開制度)。セキュリティに関する技術内容が公開されると、攻撃側にヒントを与えることになるため、特許出願をするか、ノウハウとして秘匿にするか、判断を迫られる。
このような特殊性に鑑み、発明の革新部分を非公開にした状態で、セキュリティに関する技術を保護できる制度があるとよい。
出願公開制度がハッカーに脆弱性のヒントを与える可能性
セキュリティに関する発明について、革新部分を開示せずに特許出願をしても、有効な特許を取得することはできない。
セキュリティに関する発明に限らず、「革新部分を上手く隠して特許を取得した」と自慢する企業の知財担当者や代理人の弁理士がいるが、そのような特許は、まともに権利行使ができないと考えてよい。
特許法では、新規発明の公開の代償として一定期間の独占排他権たる特許権を付与する。実効性のある権利を得るためには、実施ができる程度に明確かつ十分に、発明の詳細な説明を記載しなければならない(特許法第36条)。
現在の特許法では、セキュリティに関する発明であっても、出願公開制度の対象になっている。ハッカーにとっては、公開された発明情報をAIなどで解析することによって脆弱性を発見し、そこを突破する方法が見つけやすくなる。このため、セキュリティに関するアイデアについては、ノウハウとして秘匿し、特許を諦めることも企業側の知財戦略として考えられる。
後願者が追い打ちをかける
そして、出願公開制度がセキュリティに関する発明の特許出願人にとって極めて厄介なのは、後から特許出願する者によって、セキュリティホール(脆弱部分)を指摘され、公に晒されるリスクがある。
一般的に特許出願をする際には、明細書において「発明が解決しようとする課題」として従来技術の課題や不備を指摘し、それを解決する手段を示して自らの発明の有効性を主張する。換言すれば、先願のセキュリティに関する発明の欠陥や脆弱性を指摘することになり、その明細書の内容は出願公開制度の対象になる。
先願者の立場で考えると、自分が特許出願したセキュリティに関する発明の課題や欠陥を、後願者によって合法的に指摘され公開されることになる。
このように、出願公開制度は、セキュリティに関する技術分野にとっては、危険な存在である。その一方で、重複開発を避け、技術の累積進歩を促進する観点からは、発明の内容を公開すべきであり、そこにジレンマが生じる。
経済安全保障推進法に基づく特許出願非公開制度
2024年5月1日より、経済安全保障推進法に基づき、特許出願非公開制度が開始された。この制度は、「特許出願の明細書等に、公にすることにより外部から行われる行為によって国家及び国民の安全を損なう事態を生ずるおそれが大きい発明が記載されていた場合には、『保全指定』という手続により、出願公開、特許査定及び拒絶査定といった特許手続を留保するもの」である(出所:特許庁 「特許出願非公開制度について」)。
この制度が想定している対象には、航空機、武器、潜水船、核などに関する技術である。経済産業省の資料には、具体例として「宇宙・サイバー等の比較的新しい領域における深刻な加害行為に用いられ得る先端技術等」の記載がある。ここで注目すべきは「加害行為」と記載されている点であり、サイバー攻撃側に関する技術が想定されていると考えられ、サイバーセキュリティ、つまり守備側に関する技術については想定されていないと考えられる。
仮に、サイバーセキュリティに関する技術が、この制度の対象に含まれているとしても、この制度の適用要件や手続きは大変複雑であり、防衛関連企業のような大企業でなければ対応が難しい。
ちなみに、この制度では、保全指定に伴い、特許を取得できないなどの損失については、国による金銭的な損失補償が用意されている。
出願公開制度の見直し
セキュリティに関する技術を適切に保護するため、前述の経済安全保障推進法に基づく特許出願非公開制度とは別に、中小企業でも活用しやすい出願公開を制限する制度があるとよい。ここで問題となるのが、新規発明の公開の代償として特許を付与することが、特許制度の根幹であり、まったく開示されない状態で独占排他権が生じることは許されない点である。このような制約を念頭に、出願公開制度の見直しについて提言したい。
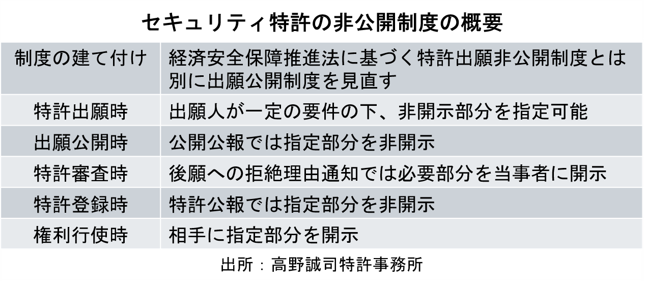
セキュリティに関する発明の特許出願人は、不正防止等の観点から非開示としたい部分を指定可能とする。出願公開や特許公報では指定部分に黒塗りなどマスキングを施す、あるいは一部非開示である旨を表示する。ただし、特許権を行使したい場合には、相手方に情報を全て開示しなければならない。
また、非開示部分を根拠に、特許庁が後願に対して新規性などの拒絶理由通知を行う際は、引用に必要な部分に限り当事者に開示する。当事者に守秘義務を課す必要はない。なぜなら、後から出願した者には、自ら発明した内容(≒引用非開示部分)について、特許出願をせずに公知にする選択肢もあったからである。
一方で、技術の一部が公開されないことによって、累積進歩の促進を損なう可能性があることは否めない。守秘義務を課して関係者に開示するなども考えられるが、手続きが煩雑になりかねない。公開と保護のバランスをとりながら細部について見直しが必要になる。
この提言には、様々な課題が残ることは承知しているが、昨今のサイバー攻撃に対して、ある程度有効と考える。新たな社会的課題に対する制度の見直しはスピードが重要である。運用しながら必要に応じて修正していくことを前提に、早期に検討され、新法が施行されることを願っている。
弁理士 高野誠司